Lab 10 - Bases d'Active Directory & GPO
Le compte utilisateur nécessite une gestion dans un environnement de domaine.
Lab 10 – Bases d’Active Directory & GPO
Scenario
Le compte utilisateur nécessite une gestion dans un environnement de domaine.
Objectif
Créer et gérer des utilisateurs et groupes de domaine, appliquer une Group Policy, et vérifier son application sur un client joint au domaine.
Environnement
- Contrôleur de domaine : Windows Server 2022 (SRV-AD01)
- Domaine : lab.local
- Client : Windows 11 Pro
- Outils : Active Directory, Gestion des stratégies de groupe( GPO -> Group Policy Management)
étapes
- Adresse IP statique
- Renommage du serveur en SRV-AD01
- Installation des Active Directory Domain Services
- Promotion de ce serveur en Domain Controller
- Création de la structure OU (Organizational Unit)
- Création d’un utilisateur dans l’OU (Organizational Unit)
- Création d’un groupe
- Gestion des membres du groupe
- Liaison de la GPO
- Activation de la politique
- Configuration du DNS sur le client
- Succès de la jonction au domaine
- Résultat GP : GPO appliquée
- Test du message de blocage de la politique
Résultats
Le compte utilisateur a été géré avec succès dans Active Directory et les politiques ont été appliquées.
Compétences Clés
- Gestion des utilisateurs et groupes Active Directory
- Conception d’OU (Organizational Unit)
- Création et application de Group Policy
- Dépannage de la jonction au domaine
Commandes terminal
gpresult /r
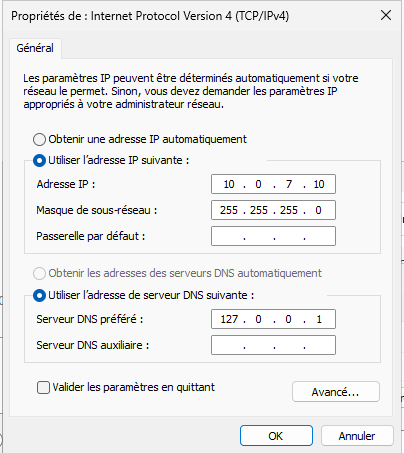 1. Activer adresse Ip Statique
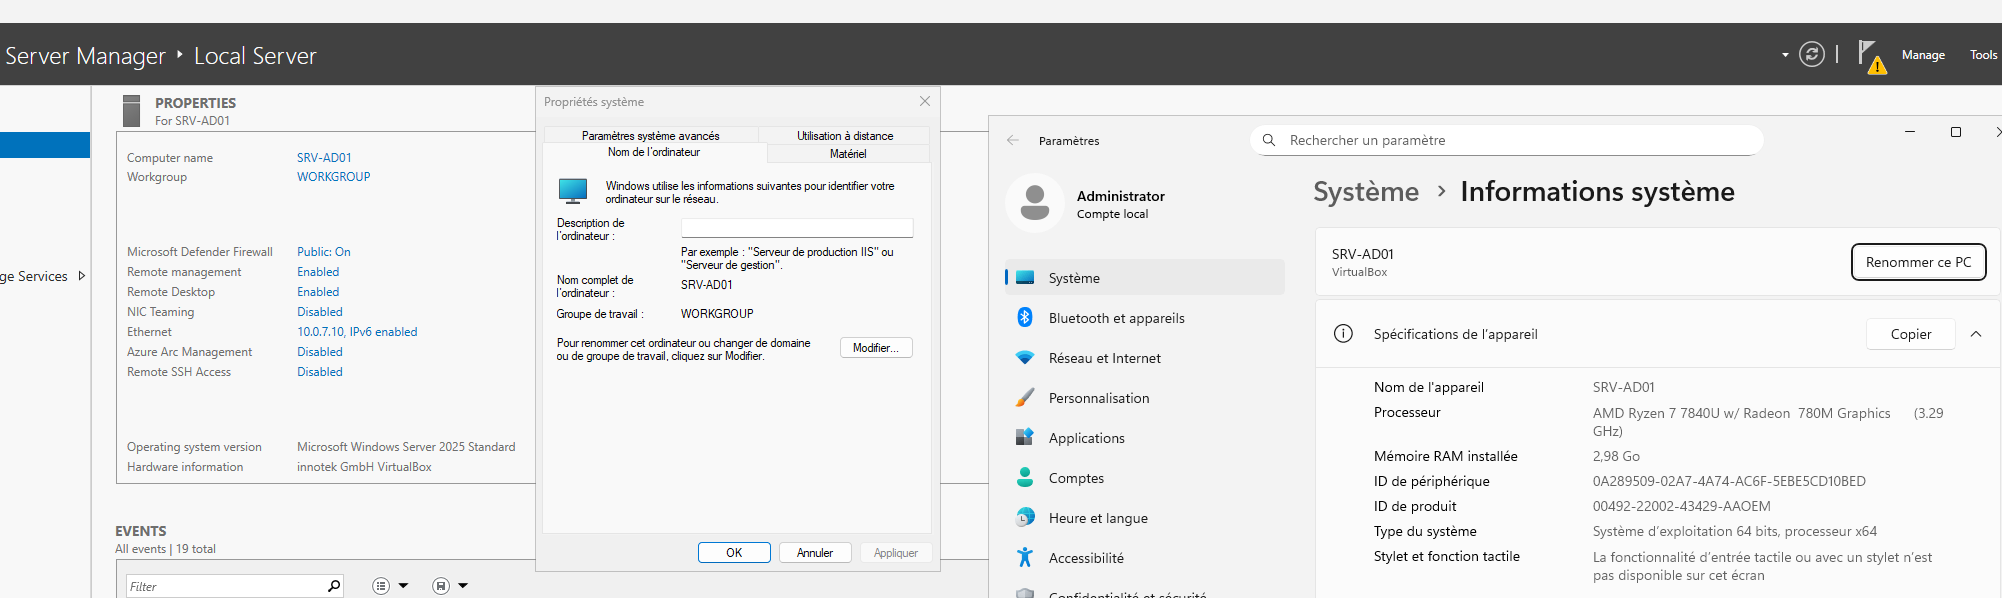 2. Renommer serveur - SRV-AD01
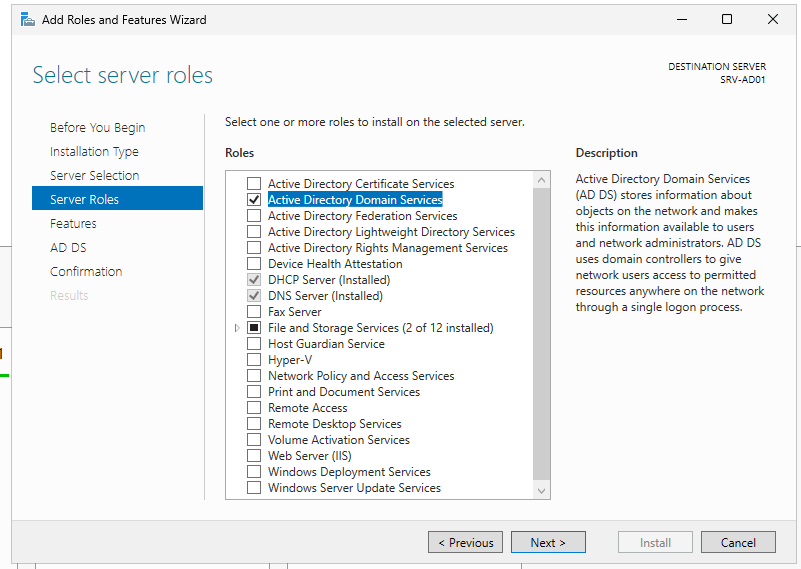 3. Installer Active Directory Domain Services
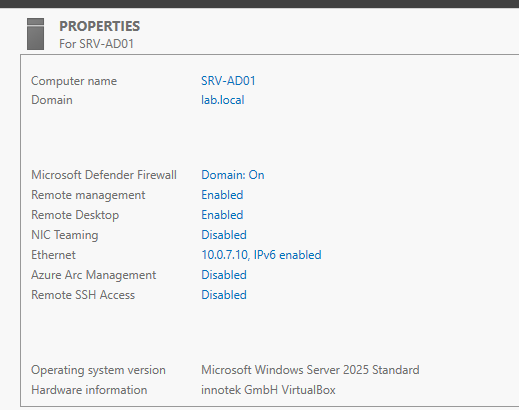 4. Promotion serveur en tant que controleur de domaine
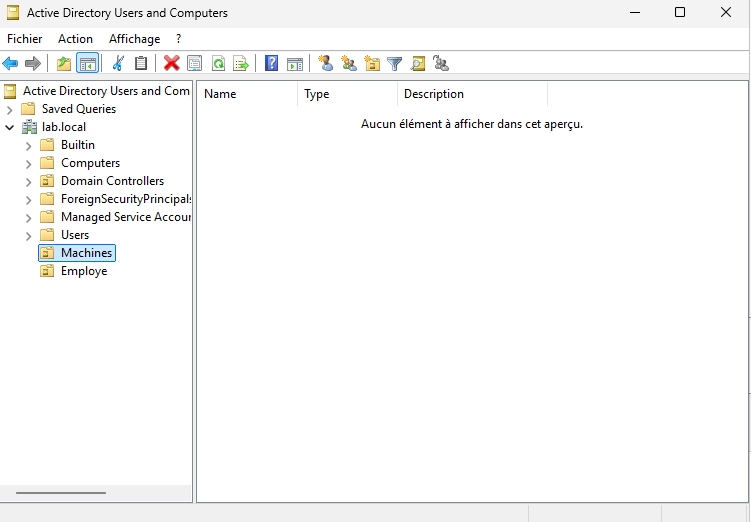 5. Créer unité organisationnelle
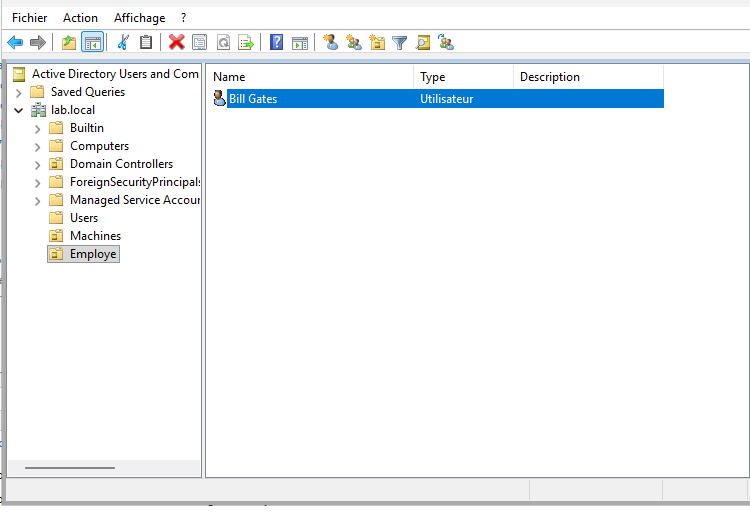 6. Utilisateur crée dans O-U
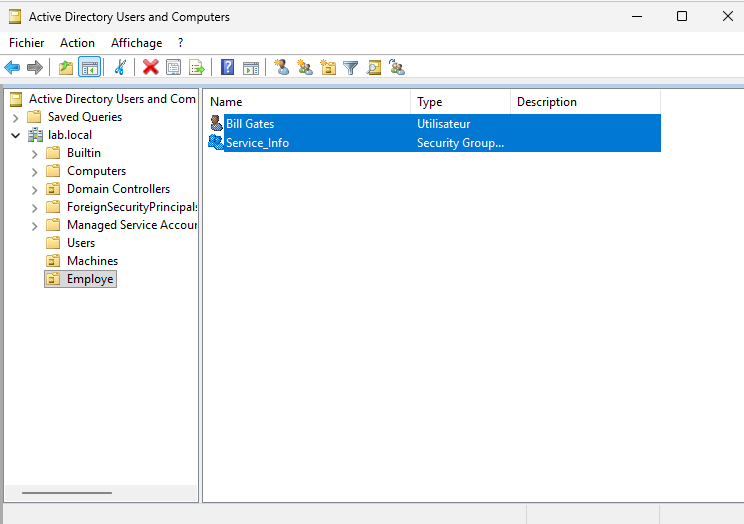 7. groupe crée
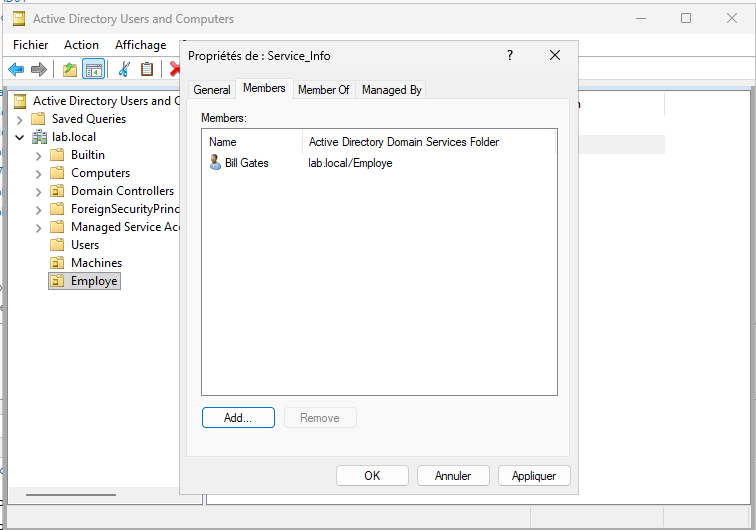 8. assignation de groupe
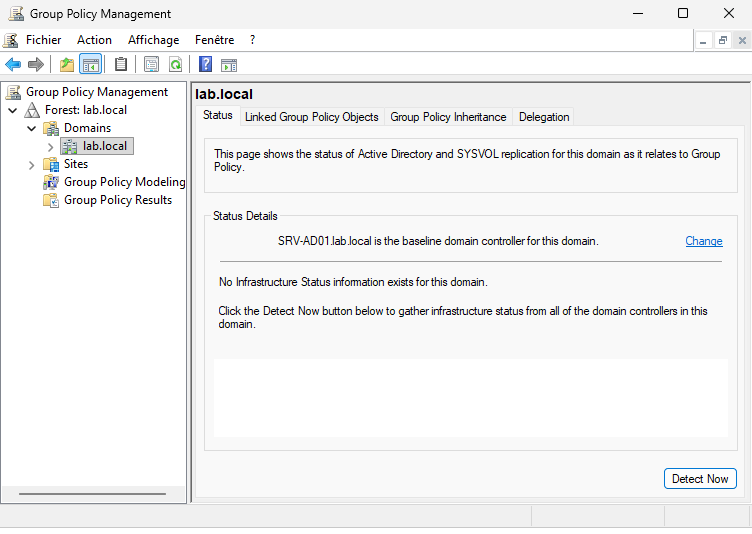 9. GPO Link
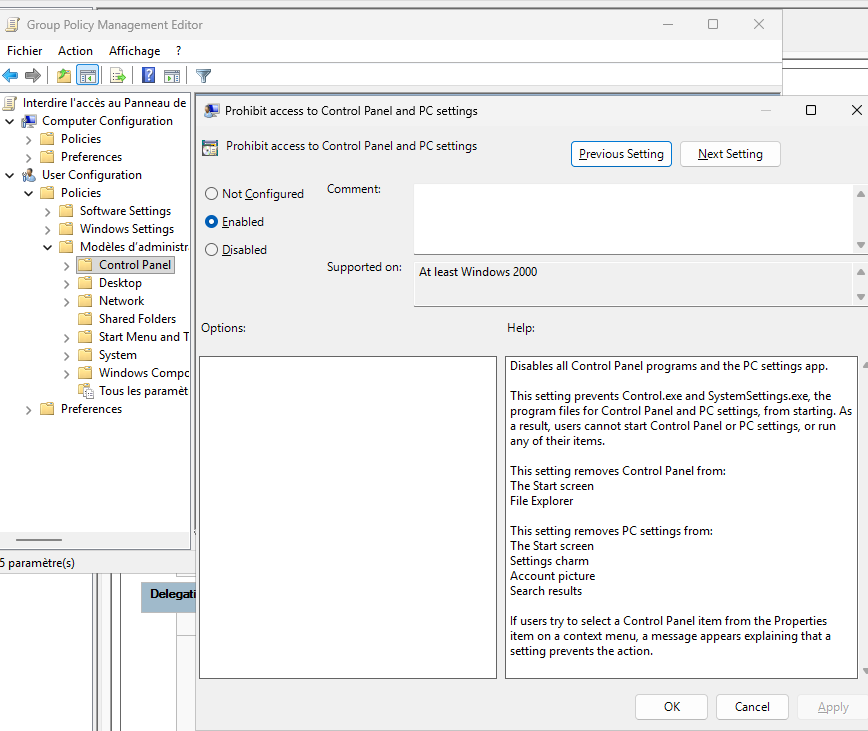 10. Activation d’une policy
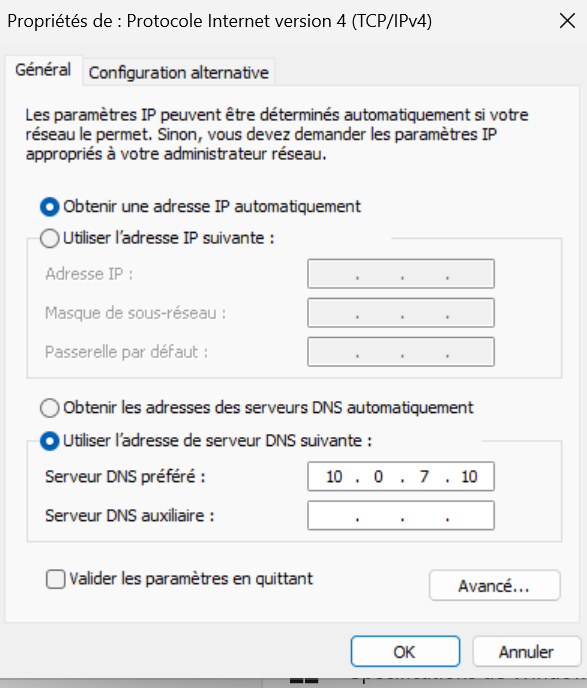 11. Configurer DNS sur VM Client
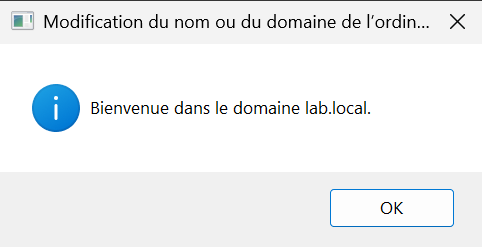 12. Client joint au Domain
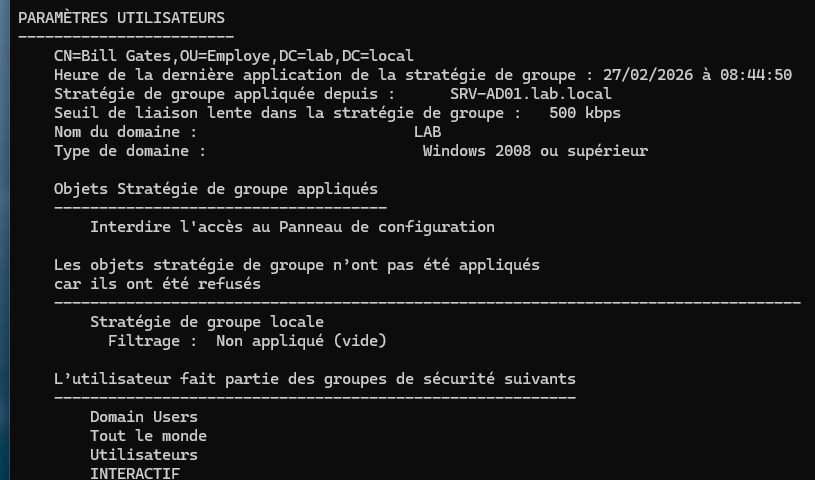 13. GP result GPO Appliqué
14. message confirmant la policy active